সোমবার, ২৬ অক্টোবর ২০২৬, ০২:২৭ অপরাহ্ন
দেশের আর্থিক লেনদেন এবং প্রাতিষ্ঠানিক কার্যক্রম যখন দ্রুতগতিতে ডিজিটাল রূপান্তরের মহাসড়কে প্রবেশ করেছে, তখন সেই অগ্রযাত্রার সমান্তরালে এক চরম নিরাপত্তাহীনতার অন্ধকার অধ্যায় স্পষ্ট হয়ে উঠছে। ঘরে বসেই এক ক্লিকে অর্থ স্থানান্তর, মোবাইল ব্যাংকিং এবং সার্বক্ষণিক অনলাইন সেবার যে চোখধাঁধানো বিস্তার ঘটেছে, তার পেছনের প্রতিরক্ষা বলয়টি রয়ে গেছে অত্যন্ত ভঙ্গুর ও অনিরাপদ। আধুনিক তথ্যপ্রযুক্তির অবকাঠামো নির্মাণে প্রতি বছর ব্যাংক ও আর্থিক প্রতিষ্ঠানগুলো বিপুল অঙ্কের অর্থ ঢাললেও, সাইবার সুরক্ষার মতো জীবনমরণ বিষয়টিকে রাখা হয়েছে চরম অবহেলায়। ফলে বৈশ্বিক সাইবার অপরাধীদের একের পর এক আক্রমণের লক্ষ্যবস্তুতে পরিণত হচ্ছে দেশের আর্থিক খাত। সম্প্রতি বিশ্বজুড়ে বহুল ব্যবহৃত ওয়েব প্রোগ্রামিং ভাষা পিএইচপির বহু পুরোনো ও সুপ্ত নিরাপত্তা ত্রুটি প্রকাশ পাওয়ার পর যেভাবে খোদ কেন্দ্রীয় ব্যাংকসহ এক ডজনেরও বেশি প্রতিষ্ঠানের ওয়েবসাইট তড়িঘড়ি করে বন্ধ করে দিতে হয়েছে, তা পুরো ব্যবস্থার দীর্ঘস্থায়ী অপ্রস্তুতি ও পরিকাঠামোগত দুর্বলতাকেই সবার সামনে উন্মোচিত করেছে।
ব্যাংকিং খাতের ভেতরের চিত্র কতটা নাজুক, তা বাংলাদেশ ইনস্টিটিউট অব ব্যাংক ম্যানেজমেন্টের (বিআইবিএম) সাম্প্রতিক এক গবেষণায় সুস্পষ্টভাবে ধরা পড়েছে। তথ্য অনুযায়ী, দেশের অর্ধেকেরও বেশি ব্যাংকের সাইবার আক্রমণ সফলভাবে রুখে দেওয়ার মতো ন্যূনতম সক্ষমতা নেই। বিগত দুই দশকে ব্যাংকগুলো তাদের তথ্যপ্রযুক্তি খাতে ৫৩ হাজার ৪১৩ কোটি টাকা ব্যয় করেছে এবং বর্তমানে প্রতি বছর এ খাতে ব্যয়ের পরিমাণ তিন হাজার কোটি টাকা ছাড়িয়ে গেছে। তবে এই বিশাল বাজেটের সিংহভাগই ব্যয় হচ্ছে হার্ডওয়্যার যন্ত্রপাতি ক্রয়, নতুন সফটওয়্যার সংযোজন এবং বাহ্যিক নেটওয়ার্কিংয়ের পেছনে। অথচ সাইবার ঝুঁকি মোকাবিলার সবচেয়ে গুরুত্বপূর্ণ খাতটিতে বরাদ্দ রাখা হচ্ছে মোট বাজেটের মাত্র ৫ শতাংশ। সুরক্ষাকে এভাবে প্রান্তিক পর্যায়ে নামিয়ে রেখে ডিজিটাল অগ্রগতির বড়াই কার্যত একটি সুরক্ষিত সিন্দুকের চাবি উন্মুক্ত রাস্তায় ফেলে রাখার শামিল।
সাইবার স্পেসে প্রতিদিন যে অদৃশ্য যুদ্ধ চলছে, তার তীব্রতাও এই গবেষণায় উঠে এসেছে। দেশের ব্যাংকিং খাতকে লক্ষ্য করে প্রতিদিন গড়ে ১৪৫ থেকে ৬৩০টি সাইবার আক্রমণের চেষ্টা চালানো হয়। এসব হামলার প্রায় ২৪ শতাংশ এসেছে চীন থেকে, ১৩ শতাংশ উত্তর কোরিয়া এবং ১২ শতাংশ রাশিয়া থেকে, যেখানে প্রায় এক-চতুর্থাংশ ক্ষেত্রে আক্রমণকারীদের অবস্থান শনাক্ত করাই সম্ভব হয়নি। আরও উদ্বেগজনক বিষয় হলো, এসব সাইবার অপতৎপরতার ২৭ শতাংশের সাথে তৃতীয় পক্ষের আইটি সেবাদাতা বা ভেন্ডরদের সংশ্লিষ্টতা পাওয়া গেছে এবং ১৬ শতাংশ ক্ষেত্রে স্বয়ং ব্যাংকের নিজস্ব কর্মীদের জড়িত থাকার প্রমাণ মিলেছে। একই সঙ্গে সাম্প্রতিক অনলাইন আর্থিক জালিয়াতিগুলোর প্রায় ৭২ শতাংশই সংঘটিত হয়েছে ব্যাংকিং যোগাযোগের আন্তর্জাতিক ব্যবস্থা সুইফটের ফাঁকফোকর ব্যবহার করে। প্রযুক্তির জটিলতার চেয়েও বড় সংকট তৈরি হয়েছে দক্ষ জনবলের অভাব ও অভ্যন্তরীণ সচেতনতার তলানিতে নেমে যাওয়া সূচকে। গবেষণার তথ্য বলছে, ব্যাংকগুলোতে কর্মরত কর্মকর্তাদের মাত্র ৪ শতাংশ সাইবার নিরাপত্তা বিষয়ে উৎকর্ষ মানের জ্ঞান রাখেন, যেখানে ৫০ শতাংশের বেশি কর্মীর সচেতনতার মাত্রা খারাপ কিংবা চরম ঝুঁকিপূর্ণ। গ্রাহক পর্যায়েও অর্ধেকের বেশি মানুষ ডিজিটাল নিরাপত্তার প্রাথমিক নিয়মকানুন সম্পর্কে সম্পূর্ণ অজ্ঞ।
ভেতরের এই গভীর অন্ধকারের কারণেই হ্যাকারদের কাছে দেশের আর্থিক প্রতিষ্ঠানগুলো সহজ শিকারে পরিণত হচ্ছে বলে প্রযুক্তি বিশ্লেষকরা মনে করছেন। অনেক ক্ষেত্রে আর্থিক প্রতিষ্ঠানগুলোর মূল ডেটাবেজ হ্যাকাররা নিজেদের কবজায় নিয়ে মুক্তিপণ বা র্যানসম দাবি করছে এবং প্রতিষ্ঠানের সুনাম ক্ষুণ্ন হওয়ার ভয়ে অত্যন্ত গোপনে সেই অর্থ পরিশোধ করার নজিরও তৈরি হয়েছে। সরকারি সাইবার নিরাপত্তা সংস্থা বিজিডি ই-গভ সার্টের ২০২৪ সালের পর্যালোচনা থেকেও এই বাস্তবতার সমর্থন পাওয়া যায়। ওই বছর সরকারি খাতের পরই সবচেয়ে বেশি সাইবার নিরাপত্তা সংক্রান্ত ঘটনা শনাক্ত হয়েছে আর্থিক খাতে। এমনকি এক বছরের ব্যবধানে র্যানসমওয়্যার জাতীয় মারাত্মক ক্ষতিকর সফটওয়্যারের আক্রমণ বেড়েছে প্রায় ১২৫ শতাংশ। সার্টের নিয়মিত নজরদারিতে প্রতিদিন গড়ে ৯০৫টি দেশি আইপি ঠিকানা উচ্চ ঝুঁকিতে থাকার তথ্য মিলেছে এবং প্রায় চব্বিশ হাজার আইপি ম্যালওয়্যার দ্বারা সংক্রমিত হওয়ার প্রমাণ পাওয়া গেছে, যার মধ্যে স্পর্শকাতর আর্থিক তথ্য এবং গোপন পাসওয়ার্ড ফাঁসের হার অত্যন্ত আশঙ্কাজনক।
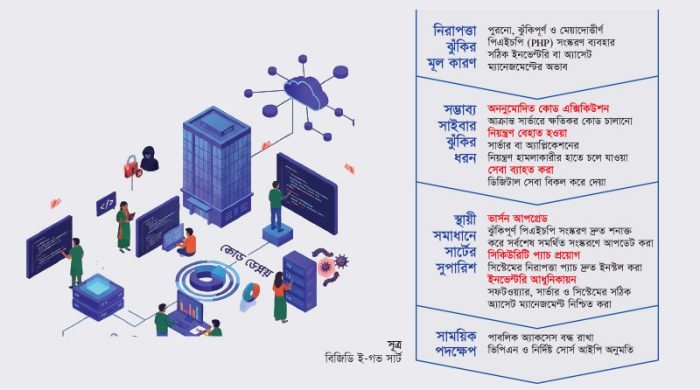
এই চরম বাস্তবতার মাঝেই নতুন করে তোলপাড় সৃষ্টি করেছে পিএইচপি প্রোগ্রামিং ভাষার দুটি গভীর নিরাপত্তা ত্রুটির খবর। প্রায় ১৪ বছর ধরে অপ্রকাশিত থাকা এই সুপ্ত দুর্বলতাটি মূলত কৃত্রিম বুদ্ধিমত্তা প্রযুক্তির মাধ্যমে শনাক্ত করা সম্ভব হয়েছে। এর সূত্র ধরে ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থা এনিসা বিশ্বব্যাপী জরুরি সতর্কতা জারি করে জানায় যে, এই ত্রুটি কাজে লাগিয়ে হ্যাকাররা আক্রান্ত সার্ভারে প্রবেশ না করেই দূর থেকে ক্ষতিকর কোড চালাতে পারে এবং কোনো ব্যবহারকারীর নাম বা পাসওয়ার্ড ছাড়াই সরাসরি মূল ডেটাবেজে ঢুকে তথ্য হাতিয়ে নিতে পারে। আন্তর্জাতিক এই সতর্কবার্তার পর বাংলাদেশের সাইবার নিরাপত্তা সংস্থা বিজিডি ই-গভ সার্টও দেশে দ্বিতীয় দফা সতর্কতা জারি করে জানায় যে, সরকারি ও বেসরকারি শতাধিক গুরুত্বপূর্ণ প্রতিষ্ঠানের ওয়েবসাইট এখনো পিএইচপির মেয়াদোত্তীর্ণ ও ঝুঁকিপূর্ণ সংস্করণ ব্যবহার করছে। এই সতর্কতার প্রেক্ষিতে বাংলাদেশ ব্যাংক, জনতা, অগ্রণী, আইএফআইসি, স্ট্যান্ডার্ড ইসলামী, শাহ্জালাল ইসলামী এবং বেঙ্গল কমার্শিয়াল ব্যাংকসহ একাধিক আর্থিক প্রতিষ্ঠান নিরাপত্তার খাতিরে কয়েক দিনের জন্য তাদের প্রধান ওয়েবসাইট সাময়িকভাবে বন্ধ রাখতে বাধ্য হয়।
তবে সংকট দেখা দিলেই সাময়িকভাবে ওয়েবসাইট বন্ধ করে বসে থাকার এই প্রবণতাকে বিশেষজ্ঞরা কোনো স্থায়ী সমাধান হিসেবে দেখছেন না। এটি কার্যত মূল অগ্নিকাণ্ড না নিভিয়ে চোখ বন্ধ রাখার মতো এক বিভ্রান্তিকর কৌশল। প্রযুক্তি বিশেষজ্ঞদের মতে, নিরাপত্তা প্যাচ বা আপডেট কোড প্রয়োগ করে কয়েক ঘণ্টার মধ্যেই এই ধরনের ত্রুটি স্থায়ীভাবে নিরাময় করা সম্ভব। কিন্তু আসল প্রতিবন্ধকতা তৈরি হয়েছে দেশের প্রতিষ্ঠানগুলোর অভ্যন্তরীণ আইটি সম্পদ ব্যবস্থাপনার চরম গাফিলতি থেকে। অনেক সংস্থায় কোন সার্ভারে সফটওয়্যারের কোন সংস্করণটি চলছে, কোন কোন ওয়েব অ্যাপ্লিকেশন পুরোনো এবং সেগুলোর রক্ষণাবেক্ষণ কে করছে—তার কোনো প্রাতিষ্ঠানিক তালিকা বা হালনাগাদ ডেটাবেজ পর্যন্ত নেই। সম্পদ ব্যবস্থাপনার এই অন্ধকারের কারণে নিরাপত্তা আপডেট এলেও তা কোথায় এবং কীভাবে প্রয়োগ করতে হবে, সংশ্লিষ্ট দায়িত্বশীল কর্মকর্তারা তা বুঝতে পারেন না। তদুপরি, কোনো দুর্বলতা প্রকাশ পেলে আইনি দায় এড়াতে এবং প্রতিষ্ঠানের বাণিজ্যিক ভাবমূর্তি রক্ষার মিথ্যা যুক্তিতে তা নিয়ন্ত্রণকারী কর্তৃপক্ষের কাছ থেকে গোপন রাখার এক অসুস্থ সংস্কৃতি দীর্ঘদিন ধরে গড়ে উঠেছে, যা সামগ্রিক ঝুঁকিকে বহুগুণ বাড়িয়ে দিচ্ছে।
অতীতের মারাত্মক আঘাতগুলো থেকেও যে আমরা শিক্ষা নিতে পারিনি, তা এই ধারাবাহিক উদাসীনতা থেকেই স্পষ্ট হয়ে ওঠে। ২০১৪ সালে রাষ্ট্রায়ত্ত সোনালী ব্যাংকের তথ্য জালিয়াতির মাধ্যমে বিদেশে অর্থ পাচার, ২০১৬ সালে বাংলাদেশ ব্যাংকের রিজার্ভ থেকে ইতিহাসের অন্যতম বৃহৎ ৮ কোটি ১০ লাখ ডলার চুরি কিংবা ২০১৯ সালে এটিএম বুথের কার্ড ক্লোনিংয়ের মাধ্যমে কোটি কোটি টাকা হাতিয়ে নেওয়ার মতো আন্তর্জাতিক কেলেঙ্কারিগুলো বারবার আমাদের কাঠামোর দুর্বলতা চোখে আঙুল দিয়ে দেখিয়ে দিয়েছে। প্রতিটি বড় দুর্ঘটনার পর নীতিনির্ধারকদের মাঝে সাময়িক আলোড়ন সৃষ্টি হয়, নানা কমিটি গঠন ও প্রতিশ্রুতি দেওয়া হয়, কিন্তু কিছু দিন পার হতেই সেই তৎপরতা থমকে যায়। ব্যাংকিং খাতে প্রায় দুই লাখ কর্মী কর্মরত থাকলেও বিশেষায়িত আইটি কর্মীর সংখ্যা আট হাজারের কিছু বেশি, যাদের প্রযুক্তিগত দক্ষতার গড় মানও সন্তোষজনক নয়।
আন্তর্জাতিক পরিমণ্ডলেও এই আন্তঃসংযুক্ত আর্থিক ব্যবস্থার নিরাপত্তা নিয়ে গভীর উদ্বেগ তৈরি হয়েছে। সম্প্রতি আন্তর্জাতিক মুদ্রা তহবিল আয়োজিত এক বৈশ্বিক সম্মেলনে স্পষ্ট বার্তা দেওয়া হয়েছে যে, ডিজিটাল যুগে ব্যাংক ও নন-ব্যাংক আর্থিক প্রতিষ্ঠানগুলোর প্রযুক্তিগত আন্তঃনির্ভরশীলতা এত বেড়ে গেছে যে একটি একক প্রতিষ্ঠানের সুরক্ষা ত্রুটি মুহূর্তের মধ্যে পুরো জাতীয় ও বৈশ্বিক আর্থিক স্থিতিশীলতাকে তছনছ করে দিতে পারে। বিশেষ করে কৃত্রিম বুদ্ধিমত্তা প্রযুক্তি হ্যাকারদের হাতে চলে যাওয়ার ফলে সাইবার আক্রমণের মাত্রা ও ধ্বংসক্ষমতা বহুগুণ বৃদ্ধি পেয়েছে। এই আন্তর্জাতিক উদ্বেগের প্রেক্ষাপটে বাংলাদেশ ব্যাংক আগামী ২০২৬ সালের ৩১ ডিসেম্বরের মধ্যে কার্যকর করার বাধ্যবাধকতা দিয়ে একটি আধুনিক ‘সাইবার সিকিউরিটি ফ্রেমওয়ার্ক’ জারি করেছে। এই নির্দেশনায় প্রতিটি আর্থিক প্রতিষ্ঠানের জন্য সার্বক্ষণিক ঝুঁকি মূল্যায়ন, নেটওয়ার্ক নজরদারি, তৃতীয় পক্ষের ভেন্ডর অডিট এবং দুর্যোগ পরবর্তী দ্রুত ঘুরে দাঁড়ানোর সুনির্দিষ্ট শর্ত জুড়ে দেওয়া হয়েছে।
নীতিমালা কাগজে-কলমে যতই নিখুঁত হোক না কেন, তা প্রয়োগের সদিচ্ছা এবং জবাবদিহিতা নিশ্চিত করা না গেলে আর্থিক খাতের নিরাপত্তা নিশ্চিত করা কখনোই সম্ভব হবে না। কেবল বিপদ দেখে ছুটির দিনে ওয়েবসাইট বন্ধ রাখা নয়, বরং সার্বক্ষণিক নেটওয়ার্ক মনিটরিং, নিয়মিত দুর্বলতা স্ক্যানিং এবং প্রযুক্তি খাতে বরাদ্দের একটি বড় অংশ সাইবার নিরাপত্তায় নির্দিষ্টভাবে ব্যয় করা বাধ্যতামূলক করতে হবে। একই সাথে যেসব সরকারি ও বেসরকারি প্রতিষ্ঠান চরম অবহেলাভরে মেয়াদোত্তীর্ণ সফটওয়্যার ব্যবহার করে সাধারণ নাগরিক ও গ্রাহকের তথ্যকে অরক্ষিত অবস্থায় ফেলে রাখছে, তাদের বিরুদ্ধে কঠোর আইনগত ব্যবস্থা ও আর্থিক জরিমানা আরোপের সংস্কৃতি চালু করতে হবে। অন্যথায়, ডিজিটাল অর্থনীতির নামে গড়ে তোলা এই চকচকে আর্থিক সৌধ যেকোনো মুহূর্তে আন্তর্জাতিক সাইবার ডাকাতদের এক নির্মম আঘাতে ধূলিসাৎ হয়ে যেতে পারে।
তথ্যসূত্র: কালের কন্ঠ ও বণিক বার্তা
সম্পাদক ও প্রকাশক:
স্বত্ব © দিনবদল মিডিয়া লিমিটেড।