সোমবার, ২৩ নভেম্বর ২০২৬, ০২:৫৮ পূর্বাহ্ন
সামাজিক যোগাযোগমাধ্যম ফেসবুকে বাজারদরের চেয়ে অস্বাভাবিক কম মূল্যে পণ্য বিক্রির চটকদার বিজ্ঞাপন, আকর্ষণীয় পুরস্কার কিংবা বিশেষ ছাড়ের প্রলোভন, হোয়াটসঅ্যাপে ব্যাংকিং সেবা হালনাগাদের বার্তা এবং মোবাইলে ভুয়া সফটওয়্যার আপডেটের লিংক পাঠিয়ে সাধারণ গ্রাহকদের সর্বস্ব লুটে নিচ্ছে সংঘবদ্ধ সাইবার প্রতারক চক্র। আগ্রহী হয়ে কোনো গ্রাহক এসব সংযুক্ত লিংকে ক্লিক করা মাত্রই খুলে যাচ্ছে দেশের প্রতিষ্ঠিত ব্যাংক বা জনপ্রিয় প্রতিষ্ঠানের আদলে তৈরি হুবহু নকল ওয়েবসাইট। সেখানে তথ্য দেওয়ার পাশাপাশি অনেক ক্ষেত্রে গ্রাহকের অজান্তেই তাঁর স্মার্টফোনের পূর্ণ নিয়ন্ত্রণ চলে যাচ্ছে প্রতারকদের হাতে। ফলে গ্রাহক নিজে কোনো লেনদেনের অনুমোদন না দিলেও দূর থেকে তাঁর ফোনের ব্যাংকিং অ্যাপ ও মোবাইল ফাইন্যান্সিয়াল সার্ভিস বা এমএফএস ব্যবহার করে মুহূর্তের মধ্যে একের পর এক লেনদেনের মাধ্যমে অ্যাকাউন্টের সব টাকা সরিয়ে নেওয়া হচ্ছে। ডিজিটাল লেনদেনের প্রসারের সঙ্গে সঙ্গে প্রতারণার এই অভিনব ও ভয়ংকর কৌশল গ্রাহকদের আর্থিক নিরাপত্তাকে চরম ঝুঁকির মুখে ফেলে দিয়েছে।
সাম্প্রতিক বেশ কয়েকটি ভুক্তভোগীর অভিজ্ঞতা থেকে ডিজিটাল এই লুটপাটের ভয়াবহ চিত্র স্পষ্ট হয়ে উঠেছে। ক্রেডিট কার্ডের জমে থাকা রিওয়ার্ড পয়েন্ট ভাঙানো বা রিডেম্পশন করার প্রলোভন দেখিয়ে সিদ্দিকুর রহমান নামের এক গ্রাহকের ব্যাংক হিসাব থেকে দুই লাখ টাকা হাতিয়ে নিয়েছে প্রতারকরা। ব্যাংকের আদলে তৈরি একটি অনলাইন লিংকে প্রবেশ করে প্রয়োজনীয় তথ্য দেওয়ার পরপরই তাঁর হিসাবের নিয়ন্ত্রণ নিয়ে অন্য একটি ব্যাংকের হিসাবে ওই অর্থ সরিয়ে নেওয়া হয়, যে ঘটনায় আইনি পদক্ষেপ নিয়েও এখনো কোনো প্রতিকার পাননি তিনি। এর চেয়েও ভয়ংকর ঘটনা ঘটেছে চলতি বছরের ২ জুন, যখন ব্যাংকের সফটওয়্যার আপডেটের একটি ভুয়া বার্তায় ক্লিক করার পর এক ভুক্তভোগীর ফোন স্বয়ংক্রিয়ভাবে আপডেট হতে শুরু করে এবং ডিসপ্লে বন্ধ হয়ে যায়। ফোনটি পুনরায় সচল হলে তিনি দেখতে পান তাঁর ব্যাংক হিসাব থেকে বিভিন্ন ব্যাংক ও এমএফএস অ্যাকাউন্টে মোট নয় লাখ ৮৬ টাকা স্থানান্তর হয়ে গেছে। ওই ঘটনায় ৪ জুন পল্টন থানায় মামলা দায়েরের পর পুলিশের অপরাধ তদন্ত বিভাগ বা সিআইডি গত ২ সেপ্টেম্বর রংপুরে অভিযান চালিয়ে দুই সন্দেহভাজনকে গ্রেপ্তার করে এবং তদন্তে এই জালিয়াতির পেছনে বিদেশি চক্রের সংশ্লিষ্টতার তথ্যও উঠে আসে।
ডিভাইসের নিয়ন্ত্রণ নিয়ে ব্যাংক হিসাব খালি করার আরেকটি চাঞ্চল্যকর শিকার হয়েছেন ঢাকার একটি বেসরকারি নিরাপত্তা প্রতিষ্ঠানে কর্মরত মোহাম্মদ কামাল হোসেন। গত ৮ নভেম্বর বেলা আড়াইটার দিকে তাঁর ব্যবহৃত মোবাইল ফোনটি হঠাৎ করেই অটো রিসেট হয়ে যায় এবং পরে তিনি সেটি একটি দোকানে মেরামত করান। ফোনটি ঠিক হওয়ার পর তিনি হতবাক হয়ে দেখেন যে তাঁর ইসলামী ব্যাংক বাংলাদেশ লিমিটেডের হিসাব থেকে ছয়টি এনপিএসবি লেনদেনের মাধ্যমে দুই লাখ ৯৪ হাজার টাকা অন্য একটি ব্যাংক হিসাবে এবং পূবালী ব্যাংকের হিসাব থেকে দুই লাখ ৭৯ হাজার টাকা রাজবাড়ীর পাংশায় ব্র্যাক ব্যাংকের একটি এজেন্ট ব্যাংকিং শাখায় সজল মন্ডল নামের এক ব্যক্তির হিসাবে সরিয়ে নেওয়া হয়েছে। সব মিলিয়ে মাত্র কয়েক ঘণ্টার ব্যবধানে তাঁর দুটি ব্যাংক হিসাব থেকে পাঁচ লাখ ৭৩ হাজার টাকা হাতিয়ে নেয় চক্রটি, যে ঘটনায় তিনি ভাটারা থানায় অভিযোগ দায়ের করেছেন। এ ছাড়া সম্প্রতি একটি বিশ্ববিদ্যালয়ের উপাচার্যের হোয়াটসঅ্যাপ অ্যাকাউন্ট হ্যাক করে তাঁর পরিচয়ে এক কর্মকর্তার কাছ থেকে ৫৫ হাজার টাকা হাতিয়ে নেওয়ার ঘটনায় সিআইডি একজনকে গ্রেপ্তার করেছে।
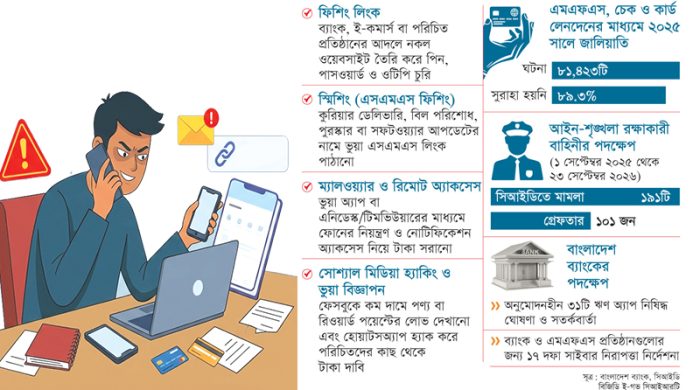
বাংলাদেশ ব্যাংকের পেমেন্ট সিস্টেমস রিপোর্ট ২০২৫-এর পরিসংখ্যানেও ডিজিটাল আর্থিক খাতে জালিয়াতি ও অর্থ উদ্ধারের করুণ চিত্র ফুটে উঠেছে। প্রতিবেদন অনুযায়ী, ওই এক বছরে মোবাইল আর্থিক সেবা, চেক ও কার্ড লেনদেনের মাধ্যমে মোট ৮১ হাজার ৪২৩টি জালিয়াতির ঘটনা শনাক্ত হয়েছে, যাতে গ্রাহকদের আর্থিক ক্ষতির পরিমাণ দাঁড়িয়েছে ৯২ কোটি ৬০ লাখ টাকার বেশি। উদ্বেগজনক বিষয় হলো, খোয়া যাওয়া এই অর্থের মধ্যে প্রায় ৮২ কোটি ৭২ লাখ টাকাই উদ্ধার করা সম্ভব হয়নি, অর্থাৎ জালিয়াতির অর্থের প্রায় ৮৯ দশমিক ৩ শতাংশই প্রতারকদের পকেটে রয়ে গেছে। বিশেষ করে এমএফএস খাতে জালিয়াতিতে ৮১ কোটি ৩২ লাখ টাকা খোয়া গেলেও এর মধ্যে ৭৪ কোটি ২৬ লাখ টাকা উদ্ধার হয়নি এবং অর্থ উদ্ধারের হার ছিল মাত্র আট দশমিক সাত শতাংশ। অন্যদিকে পুলিশের অপরাধ তদন্ত বিভাগ বা সিআইডির তথ্য অনুযায়ী, ২০২৫ সালের ১ সেপ্টেম্বর থেকে চলতি বছরের ২৩ সেপ্টেম্বর পর্যন্ত সাইবার অপরাধসংক্রান্ত ১৯১টি মামলা দায়ের হয়েছে এবং এসব ঘটনায় ১০১ জনকে গ্রেপ্তার করা হয়েছে। সিআইডির মুখপাত্র বিশেষ পুলিশ সুপার মো ছুফি উল্লাহ বণিক বার্তাকে জানান যে ডিজিটাল ফরেনসিক বিশ্লেষণ ও আর্থিক লেনদেনের গতিপথ শনাক্ত করে অপরাধীদের আইনের আওতায় আনতে সিআইডি সর্বোচ্চ গুরুত্ব দিয়ে কাজ করছে, তবে অপরিচিত কারো প্রলোভনে পড়ে ওটিপি, পিন বা পাসওয়ার্ড শেয়ার না করার বিষয়ে সাধারণ মানুষকেও সতর্ক হতে হবে।
তথ্যপ্রযুক্তি ও সাইবার নিরাপত্তা বিশেষজ্ঞরা জানিয়েছেন যে অনলাইন প্রতারকরা মূলত চারটি প্রধান কৌশলে গ্রাহকদের ফাঁদে ফেলছে। প্রথমত, ব্যাংক বা ই-কমার্স প্রতিষ্ঠানের আদলে ভুয়া ফিশিং ওয়েবসাইট তৈরি করে কার্ডের তথ্য, পিন ও ওটিপি হাতিয়ে নেওয়া হচ্ছে। দ্বিতীয়ত, স্মিশিং বা এসএমএস ফিশিংয়ের মাধ্যমে কুরিয়ার ডেলিভারি, বিল পরিশোধ, অ্যাকাউন্ট স্থগিত হওয়া কিংবা সফটওয়্যার আপডেটের ভুয়া বার্তা পাঠিয়ে লিংকে ক্লিক করতে প্রলুব্ধ করা হচ্ছে। তৃতীয়ত, ক্ষতিকর ম্যালওয়্যার বা রিমোট অ্যাকসেস ট্রোজান ফোনে প্রবেশ করিয়ে কিংবা এনিডেস্ক ও টিমভিউয়ারের মতো রিমোট অ্যাকসেস অ্যাপ ইনস্টল করিয়ে ফোনের অ্যাকসেসিবিলিটি ও নোটিফিকেশন অ্যাকসেসের মাধ্যমে দূর থেকে ডিভাইসটি নিয়ন্ত্রণ করা হচ্ছে। চতুর্থত, সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্ট হ্যাক করে পরিচিতদের কাছে টাকা চাওয়া এবং ভুয়া বিজ্ঞাপনের মাধ্যমে প্রতারণা চালানো হচ্ছে। ইতিমধ্যে বাংলাদেশ সরকারের কম্পিউটার ইনসিডেন্ট রেসপন্স টিম বা বিজিডি ই-গভ সিআইআরটি গত ১৩ এপ্রিল ‘এরর৫২৪’ নামের একটি আন্তর্জাতিক স্মিশিং প্রচারণা এবং মে মাসে বিকাশ, নগদ ও রকেটের আদল ব্যবহার করে পরিচালিত ‘অ্যাসিঙ্কআরএটি’ নামের রিমোট অ্যাকসেস ম্যালওয়্যার নিয়ে দেশবাসীকে সতর্ক করেছে।
ডিজিটাল প্রতারণা নিয়ন্ত্রণে কেবল অপরাধী গ্রেপ্তারই যথেষ্ট নয়, বরং সন্দেহজনক লেনদেন তাৎক্ষণিকভাবে স্থগিত করা এবং ভুক্তভোগীর খোয়া যাওয়া অর্থ উদ্ধার ও ক্ষতিপূরণ নিশ্চিত করায় অগ্রাধিকার দেওয়া উচিত বলে মনে করেন তথ্যপ্রযুক্তি বিশেষজ্ঞ ও আন্তর্জাতিক অপরাধ ট্রাইব্যুনালের প্রসিকিউটর তানভীর হাসান জোহা। বণিক বার্তাকে তিনি বলেন যে ব্যাংক, এমএফএস, টেলিকম অপারেটর এবং আইনশৃঙ্খলা রক্ষাকারী বাহিনীর মধ্যে সমন্বিত তথ্য বিনিময় ব্যবস্থা গড়ে তোলার পাশাপাশি শক্তিশালী কেওয়াইসি যাচাই ও দ্রুত বিচার নিশ্চিত করতে হবে। এদিকে কেন্দ্রীয় ব্যাংকের পদক্ষেপ সম্পর্কে বাংলাদেশ ব্যাংকের মুখপাত্র ও নির্বাহী পরিচালক আরিফ হোসেন খান জানান যে গত বছরের ৩০ জুলাই ১৭ দফা সাইবার নিরাপত্তা নির্দেশনা, চলতি বছরের ২৯ জুন অনলাইন প্রতারণা প্রতিরোধের নির্দেশনা এবং ২৭ আগস্ট অনুমোদনহীন ৩১টি ঋণ অ্যাপের বিরুদ্ধে সতর্কবার্তা জারি করা হয়েছে। তবে খোয়া যাওয়া অর্থ উদ্ধারের আইনি ক্ষমতা কেন্দ্রীয় ব্যাংকের হাতে না থাকায় এ ক্ষেত্রে আইনশৃঙ্খলা রক্ষাকারী বাহিনীর ভূমিকা ও গ্রাহকদের সচেতনতাই সবচেয়ে বড় রক্ষাকবচ বলে তিনি উল্লেখ করেন।
আন্তর্জাতিক অভিজ্ঞতা পর্যালোচনা করলে দেখা যায়, বিশ্বের উন্নত ও প্রতিবেশী দেশগুলোও ডিজিটাল জালিয়াতি রোধে কঠোর প্রযুক্তিগত ও আইনি কাঠামো গড়ে তুলছে। যুক্তরাষ্ট্রের এফবিআইয়ের ইন্টারনেট ক্রাইম কমপ্লেইন সেন্টারের ২০২৪ সালের প্রতিবেদন অনুযায়ী, দেশটিতে আট লাখ ৫৯ হাজার ৫৩২টি অনলাইন অপরাধের অভিযোগে ১৬ বিলিয়ন ডলারের বেশি ক্ষতি হয়েছে। ভারতে ২০২১ সালে ডিজিটাল পেমেন্ট জালিয়াতির ঘটনা দুই লাখ ৬০ হাজার থাকলেও ২০২৫ সালে তা বেড়ে ২৮ লাখে পৌঁছেছে এবং ক্ষতির পরিমাণ দাঁড়িয়েছে ২২ হাজার ৯৩১ কোটি রুপি, যা মোকাবিলায় ভারতের কেন্দ্রীয় ব্যাংক কৃত্রিম বুদ্ধিমত্তাভিত্তিক ‘মিউলহান্টার’ প্রযুক্তি চালু করেছে। সিঙ্গাপুরও স্ক্যামশিল্ড অ্যাপ, মানি লক ব্যবস্থা, কুলিং-অফ পিরিয়ড এবং ২০২৫ সালের জুলাই থেকে কার্যকর হওয়া প্রটেকশন ফ্রম স্ক্যামস আইনের আওতায় রোবোটিক প্রসেস অটোমেশন ব্যবহার করে চলতি বছরের মার্চ-এপ্রিলেই ৫০০টির বেশি চলমান প্রতারণা রুখে দিয়ে তিন কোটি ৭০ লাখ সিঙ্গাপুর ডলার রক্ষা করেছে। বাংলাদেশের প্রেক্ষাপটে পূবালী ব্যাংকের ব্যবস্থাপনা পরিচালক মোহাম্মদ আলী বণিক বার্তাকে বলেন যে গ্রাহকরা যদি গুগল প্লে স্টোর বা অ্যাপল অ্যাপ স্টোর ছাড়া অন্য কোথাও থেকে অ্যাপ ইনস্টল না করেন, অপরিচিত কারো কথায় রিমোট অ্যাকসেস অ্যাপ ব্যবহার না করেন এবং পিন, পাসওয়ার্ড ও ওটিপি গোপন রাখেন, তবে এ ধরনের ডিজিটাল প্রতারণা অনেকাংশেই প্রতিরোধ করা সম্ভব হবে।
তথ্যসূত্র: বণিক বার্তা

সম্পাদক ও প্রকাশক:
স্বত্ব © দিনবদল মিডিয়া লিমিটেড।